公開Webからの情報漏えいが119件に──2026年秋の国内事案に学ぶ、依存関係の可視化と損失管理


自社の公開Webサイトが、いま何の外部サービスやコードに依存しているかを、すぐに説明できるでしょうか。
2026年9月4日に公開した前編のコラムでは、サプライチェーン攻撃のリスクが自社サイトの外に広がっていることを整理しました。第三者が関与する侵害は全侵害の48%に達し、問われているのは外部サービスを使うこと自体ではなく、把握できているかどうかである——これが前編の結論でした。
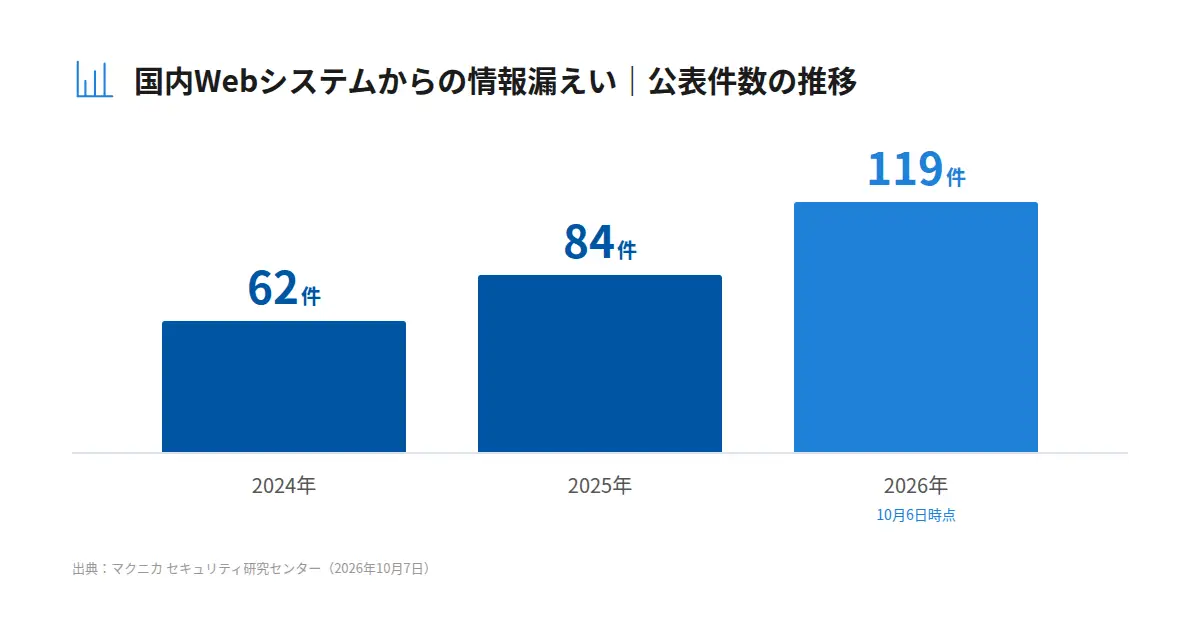
そこから約1か月。国内企業の不正アクセスや情報漏えいの公表が相次ぎました。2026年10月6日時点で、国内法人が運営するWebシステムからの情報漏えい事案の公表は119件。そのうち81件(約68%)が7月以降に集中しています(※1)。上場企業の100万件以上の漏えいは、2026年にすでに10件(2025年は年間6件)発生しています(※2)。
国も、事業者に警鐘を鳴らしています。10月7日に個人情報保護委員会、8日にJPCERT/CC、9日には経済産業省と総務省が、それぞれ注意喚起を発出しました(※3、※4、※5)。総務省の注意喚起は、内閣官房国家サイバー統括室からの呼びかけを伝えるもので、迅速な脆弱性対応、多要素認証等の認証機能の強化、漏えいした情報の悪用を防止する対策を、委託先も含めて一層徹底するよう速やかに検討することを求めています。あわせて「経営層のリーダーシップの下、サイバーセキュリティ対策の一層の強化に取り組んでいただくようお願いいたします」とし、大量の個人情報を保有する事業者や機微な情報を取り扱う事業者には、特に注意を促しています。
本コラムでは、2026年秋に公表された国内事案を基に、公開Webの依存関係をめぐって何が起きているのか、把握できていない場合にどのような損失が生じるのか、そしてWeb担当者と経営層が今から進められる対策を整理します。
1. 2026年秋、国内で何が起きたのか
国内法人が運営するWebシステムからの情報漏えい事案の公表件数は、2024年が62件、2025年が84件、2026年は10月6日時点で119件(※1)。すでに前年1年分を上回り、今年公表された119件のうち81件(約68%)が7月以降に集中しています。2024年1月からの34か月分の合計265件のうち、約31%が直近3か月に発生した計算になります。
被害の規模も変わってきました。上場企業の100万件以上の個人情報漏えいは、2026年にすでに10件確認されており、2025年の年間6件を大幅に上回るペースです(※2)。
特徴は、対象が読めないことです。被害を受けたシステムは、会員アプリ、ECサイト、予約システム、業務管理ツール、BIツール、クラウド基盤と多岐にわたります。図書館の蔵書検索、観光列車の座席予約、大学の施設予約、公演チケットの払戻し管理といった、従来は標的になりづらかったシステムも含まれます(※1)。特定の企業を狙った攻撃ではなく、個人情報を扱う公開Webシステムに対して、無差別に攻撃が仕掛けられていると考えられます。
公的機関も動いています。JPCERT/CCは10月8日、国内組織における不正アクセスに関する注意喚起を公開し、既知脆弱性の探索、APIへの不正リクエスト、BIツールの脆弱性悪用などを挙げています(※3)。経済産業省は10月9日、不正アクセスによる情報漏えい等の事案を踏まえた注意喚起と、情報提供に係る協力依頼を発出しました(※4)。警察庁によれば、2026年上半期の不審なアクセス数は1つのIPアドレスあたり1日1万3,000件を超え、前年同期と比べて5割以上増加しています(※6)。
2. なぜ「見えない」ままになるのか
把握できていない状態が生まれる背景には、いくつかの構造的な理由があります。
第一に、公表情報だけでは自社の該当性を判断しにくいことです。 7月以降に公表された81事案について、原因まで読み取れる説明がなされているかを調べると、製品・CMS・プラグイン・分析ツール等の脆弱性が9件(11.1%)、認証情報の悪用やパスワード攻撃が4件(4.9%)、サイトの設定・アクセス制御等の不備が3件(3.7%)。残る65件(80.2%)は、原因を特定できる説明が不足しています(※1)。他社の事例を自社の点検に活かそうにも、材料が限られているという状況です。
第二に、依存先が施策ごとに増えていくことです。 アクセス解析、広告計測、ヒートマップ、Webチャット、埋め込みウィジェット、タグマネージャー、CMS、JavaScriptライブラリ、外部SaaS。マーケティングの施策を追加するたびに、サイトが読み込む外部の要素は増えていきます。画面上では小さな機能に見えても、その裏側で顧客データや社内システムと接続していることがあります。
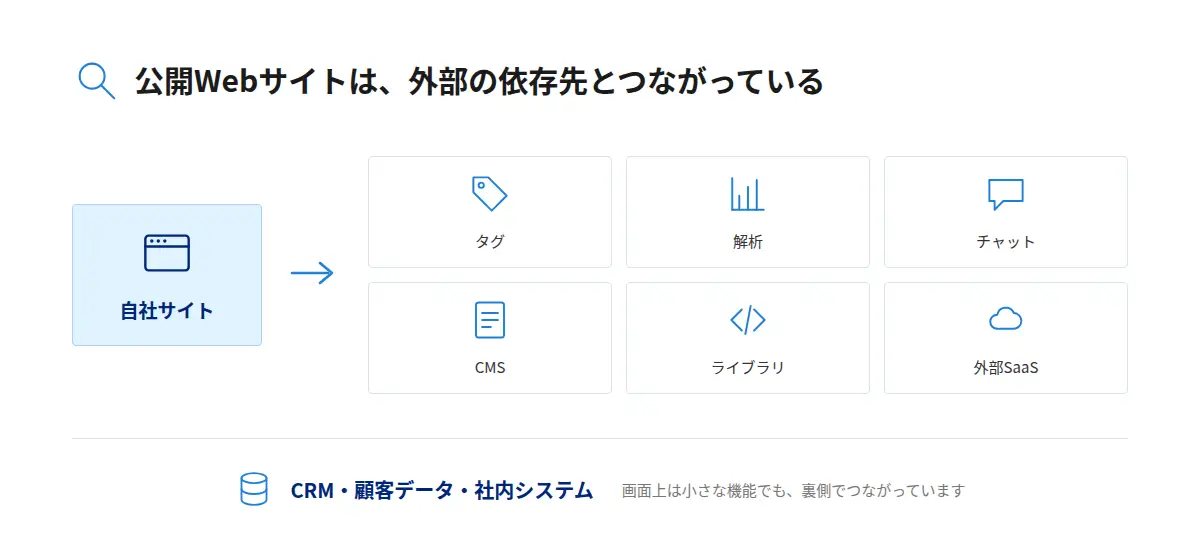
第三に、意思決定とリスク確認が別の場所にあることです。 タグの追加や施策の拡大を決めるのはマーケティングの現場であり、セキュリティの確認は情報システム部門の管轄とされることが少なくありません。両者をつなぐ台帳がなければ、「誰が・何のために置いたか」を後から確認するのは容易ではありません。
前編でもお伝えしたとおり、外部サービスを使うこと自体が問題なのではありません。把握できていない状態が、インシデント発生時の判断を難しくします。 影響範囲を説明できないまま、止めるか続けるかの判断を迫られることになるのです。
3. 公表された事案に見る、被害の波及
2026年秋に公表された事案を、どの接点が起点になったかで3つに整理します。
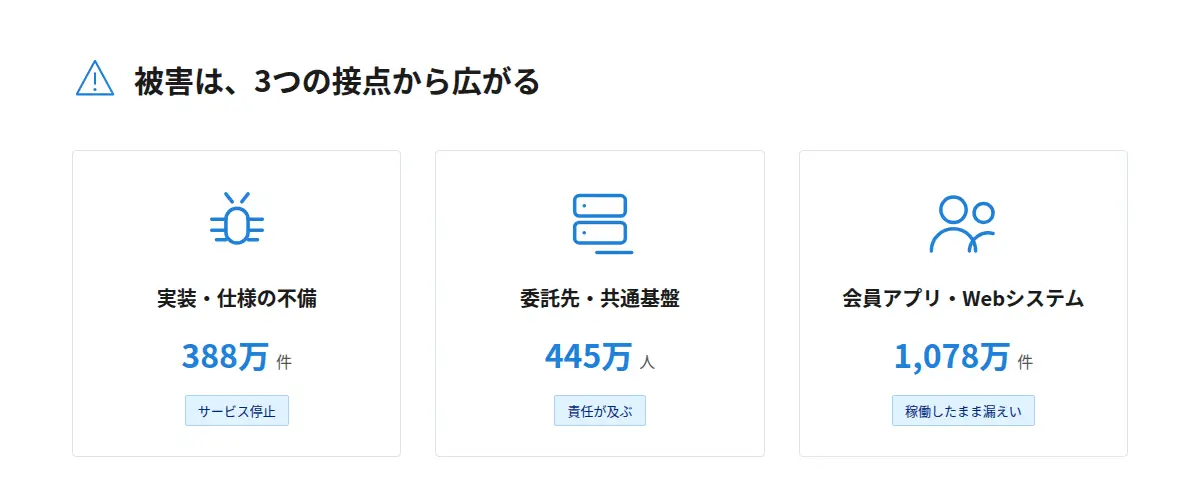
① 公開Webの実装・仕様の不備
求人情報サイト「バイトル」「バイトルNEXT」を運営するディップは、2026年10月9日、第三者による不正アクセスを公表しました。原因はWebサイトの一部機能における仕様の不備を海外から悪用されたことで、会員メールアドレスの一部が漏えいした可能性があります。対象は最大388万5,771件。同社は該当プログラムを修正し、海外からのアクセスを全面遮断しました(※7)。
画像共有サービス「Gyazo」の事案では、脆弱性を悪用されて任意のコマンド実行を許し、データベースに到達。ユーザー関連情報約2,362万件、画像メタデータ約4.9億件が外部に流出し、サービスの一時停止と閲覧制限が発生しました(※7)。公開Webの技術スタックや実装の不備が、事業に直接影響した事例です。
② 委託先・共通基盤に保存されたデータ
シチズン時計の事案では、ブランドWebサイトの問い合わせ受付に利用していた外部委託先のサーバーが不正アクセスを受けました。自社システムへの侵入はなかったものの、委託先に保存されていた約10万名分の問い合わせ情報が取得された可能性が公表されています(※7)。
同様の構図は他にもあります。宿泊予約管理システム「TEMAIRAZU」では最大約445万人、コミュニティ基盤「Commune」では約30.7万人の会員情報漏えいが公表され、利用企業・組織が相次いで影響を発表しました。IDCFクラウドへのランサムウェア攻撃では、495の企業・自治体が影響を受け、複数のサービスへ波及しています(※7)。
また、佐川急便の事案では、お荷物問い合わせサービスへの不正アクセスにより、問い合わせ機能だけでなくAPI、Web受付、受取先変更といった周辺のWeb機能が連鎖的に停止しました。物流(集荷・配達)の継続は維持されましたが、Web機能の依存関係が可用性に影響したケースです(※7)。
③ 会員アプリ・Webシステムの大規模データ
物語コーポレーション(焼肉きんぐ公式アプリ)では1,078万8,963件、タイムズモビリティ(タイムズカー)では約660万アカウント(うち約160万件で本人確認書類の画像)、ローソンでは「ローソンID」の登録情報215万5,345件、ブックオフでは最大約643万件の情報漏えいが公表されました(※7)。
これらの多くは、システムの稼働を維持したまま、情報が持ち出されています。サービスが止まらないからといって、影響が小さいわけではありません。「誰が・何を・どこに保存しているか」の把握が問われる領域です。
3つの類型に共通するのは、起点が「自社の外」にあるとは限らないという点です。自社サイトの実装、委託先のサーバー、共通基盤、会員基盤。いずれも、把握できていれば影響範囲を説明できる対象であり、把握できていなければ初動が遅れる対象でもあります。
4. 把握できていないまま起きたときの損失
では、把握できていないままインシデントが起きると、どの程度の損失になるのか。各社が公表した金額を整理します(※8)。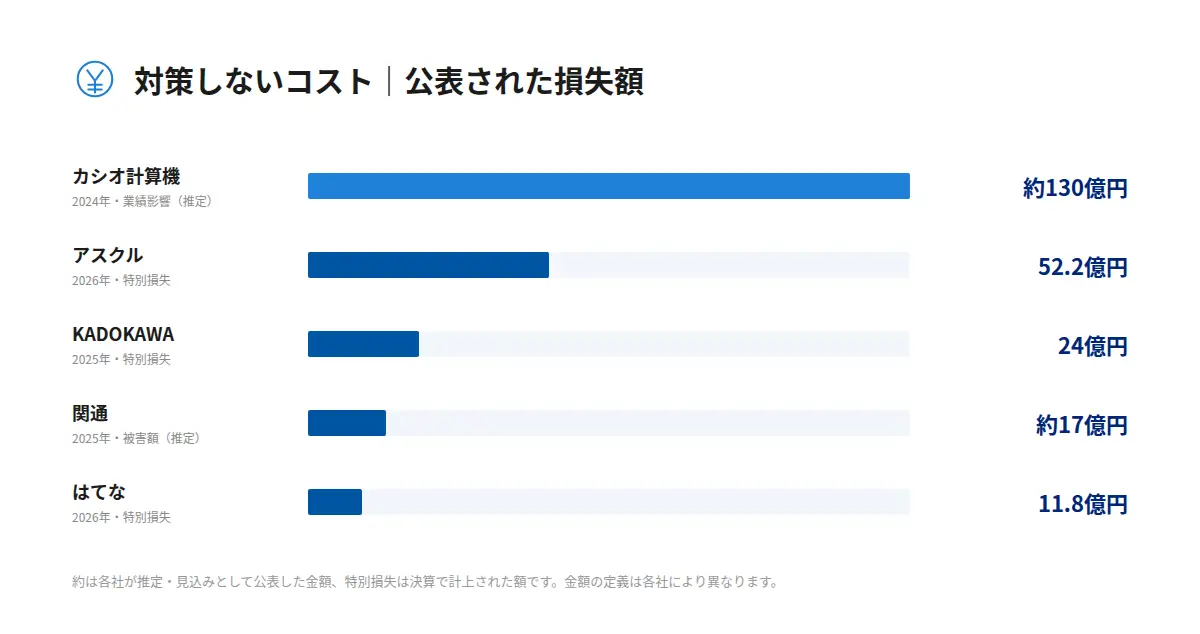
金額は2種類に分かれます。決算で確定した計上額と、各社が推定として示した金額です。アスクルは2026年1月、攻撃への対応費用として特別損失52億1,600万円を計上しました。はてなは2026年6月、不正送金による資金流出で特別損失11億7,900万円を計上。KADOKAWAは2025年3月期に特別損失24億円を計上しています。一方、カシオ計算機は2024年11月の決算説明で、販売機会の損失を売上高約130億円・営業利益約40億円と推定。関通は顧客への賠償約10億円と特別損失約7億円を合わせ、被害額が約17億円にのぼるとしています(※8)。
ここで着目したいのは、発生直後の数字がそのまま確定するとは限らないことです。KADOKAWAの特別損失は当初36億円の見込みで公表され、後に24億円へ修正されました。引当金の見積もりや保険、取引先との交渉によって、決算に載る額は変わります。並んでいるのは復旧費用だけではなく、特別損失、売上機会の損失、金銭の流出が混在しています。アスクルは通期予想を取り下げ、中間配当を無配としました。
調査値も同じ水準を示しており、日本のデータ侵害の平均コストは5億5,000万円(検出から封じ込めまで217日)、ランサムウェア被害の平均金額は2,386万円(内部対応は平均27.7人月)とされています(※9、※10)。
委託先に起きた事案であっても、損失が自社に及ばないとは限りません。過去の裁判例では、契約に明示がなくても「当時の技術水準に沿った対策」が黙示の義務と判断された例や、発注元側の不作為が過失相殺の対象とされた例があります(※11)。委託先で起きた漏えいについて、委託元が「委託先の監督」(個人情報保護法25条)の不備を指摘された例もあります。委託先の把握は、契約管理であると同時に、自社の損失管理でもあります。
※金額の定義(特別損失/売上影響/資金流出)は各社で異なるため、単純比較はできません。事案の発生時期は2024年〜2026年にまたがります。
5. Web担当者と経営層が今すぐできる3つの対策
対策は、情報システム部門だけが担うものではありません。公開Webに関わるマーケティング、広報、制作、運用の担当者も、少なくとも「インシデント時に影響範囲を確認できる状態か」という視点を持つことが重要です。
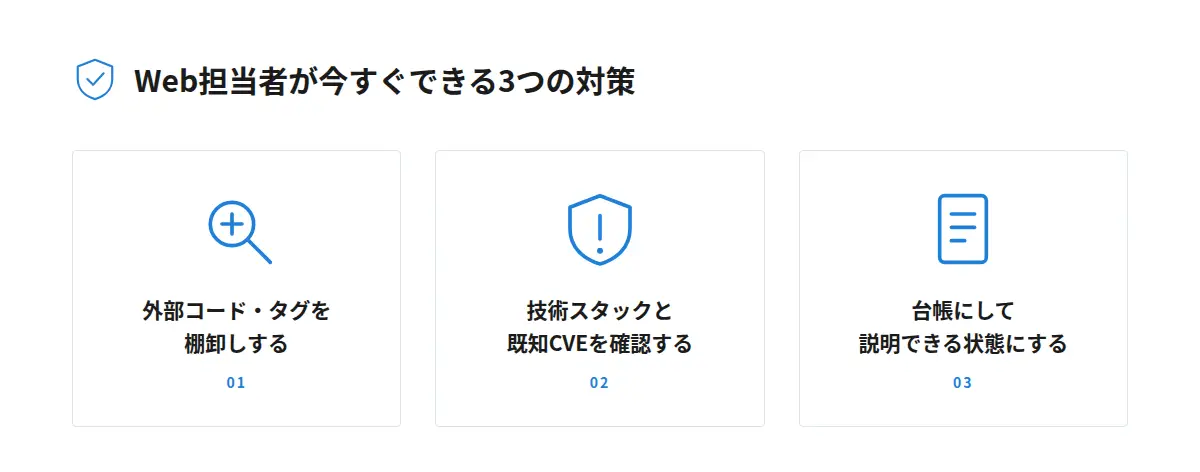
① 外部コード・タグ・連携先を棚卸しする
タグマネージャー、広告計測、アクセス解析、ヒートマップ、チャット、埋め込みウィジェットなど、サイト内で読み込まれる外部コードを洗い出します。導入目的、設置ページ、管理者、利用継続の必要性を記録しておくことで、不要なタグの整理や緊急時の確認に役立ちます。
あわせて、フォームやチャットの情報が、CRM、MA、顧客データ基盤などのどこへ渡るのかも確認しましょう。接続先を説明できる状態にしておくことが重要です。
② 技術スタックと既知CVEを定期的に確認する
CMS、フレームワーク、JavaScriptライブラリ、CDN、外部ホスティングなど、サイトを支える技術要素を整理します。脆弱性情報が公表された際に「自社サイトは該当するのか」を確認できなければ、修正や緩和の優先順位を判断できません。
更新が止まったライブラリや、担当者が不明な外部リソースは、特に見直しが必要です。技術スタックの棚卸しを継続することが、既知CVEへの対応を進める土台になります。
③ 台帳にして、影響範囲を説明できる状態をつくる
①と②で集めた情報に、「設置者/目的/保存データ/責任分界」の4項目を付け、1行1接点の台帳として管理します。誰が置いたのか、何のために使っているのか、どんなデータが流れているのか、不具合が出たときに誰が対応するのか。
すべての脆弱性を即座に修正することは現実的ではありません。だからこそ、「何があり、誰が置いていて、何のために使っているか」を説明できる台帳を持つことが、最初の一歩になります。この台帳は、マーケティングと情報システムをつなぐ共通の資料としても機能します。
まとめ:HYTRA SECURITYで公開Webの可視化と損失管理を進める
2026年秋に公表された国内事案は、公開Webをめぐるリスクが「自社の外」だけの話ではないことを示しています。自社サイトの実装や仕様、委託先のサーバー、共通基盤、会員基盤。被害の起点は多様で、対象は無差別化し、損失は決算に載る規模になりました。
前編では「まずは可視化の仕組みづくりから」とお伝えしました。本コラムでお伝えしたいのは、その可視化がWeb担当者の運用改善にとどまらず、企業の損失を抑えるための取り組みだということです。まずは自社サイトの外部依存と技術スタックを可視化し、継続的に確認できる状態をつくるところから始めましょう。
Momentumが提供するHYTRA SECURITYは、Webサイトが依存している外部リソース(自ドメイン含む)・技術スタック・既知の脆弱性を定期的に「棚卸し」して可視化する、Webサイト脆弱性管理ツールです。サイト上に設置されている広告タグ・計測タグ・外部スクリプト等を自動で検出し、使用中の技術スタックに潜む脆弱性(CVE)を日次で照合・検知します。あわせて「誰が・いつ・何のために」設置したかを一元管理し、担当者変更や代理店変更時の引き継ぎを容易にします。
なお、OAuthやAPIキー、SaaS権限の発行・失効管理、ゼロデイ脆弱性の検知・防御は、HYTRA SECURITYが担う範囲とは別の管理領域です。アクセス管理、監視、インシデント対応などの仕組みと組み合わせ、自社のWebサイトを多層的に管理することが重要です。
Webサイトに残った不要なタグや、更新されていない技術要素を、気付かないままにしないために。まずは自社サイトの外部依存と技術スタックの可視化から始めましょう。
よくある質問
Q.まず何から手をつければよいですか?
A.サイトに読み込まれる外部コード・タグ、技術スタック、外部SaaSとの連携を一覧化するところから始めます。導入目的、管理者、接続先、扱うデータを確認し、インシデント時に影響範囲を説明できる状態をつくることが第一歩です。
Q.対策の優先順位は、どうつければよいですか?
A.すべての脆弱性を即座に修正することは現実的ではありません。事業影響、悪用可能性、対応コストの3つで順位づけし、影響の大きいものから対応します。まずは台帳をつくり、対象を把握したうえで判断することが前提になります。
Q.委託先や制作会社が関与している場合、自社では何を確認すればよいですか?
A.委託先が扱うデータの範囲、設置者、目的、責任分界の4点を確認します。委託先で起きた漏えいであっても、委託元が「委託先の監督」の不備を指摘された例があるため、契約内容と実際の運用の両方を把握しておくことが重要です。
参考文献
※1:マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)
https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
※2:東京商工リサーチ調べ(上場企業の個人情報漏えい、100万件以上は2026年10月5日時点で10件)
※3:JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日)
https://www.jpcert.or.jp/at/2026/at260030.html
※4:経済産業省「不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼」(2026年10月9日)
https://www.meti.go.jp/policy/netsecurity/pdf/20261009_chuuikanki.pdf
※5:総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)」(2026年10月9日。内閣官房国家サイバー統括室からの注意喚起を伝達)/個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)https://www.soumu.go.jp/menu_kyotsuu/important/kinkyu02_000678.html
※6:警察庁の集計として報じられた2026年上半期の不審アクセス件数
※7:各社の公表資料(ディップ、Helpfeel、シチズン時計、手間いらず、コミューン、IDCFクラウド、佐川急便、物語コーポレーション、タイムズモビリティ、ローソン、ブックオフ)
※8:各社の決算短信・決算説明資料および公表資料(アスクル、カシオ計算機、KADOKAWA、関通、はてな)。KADOKAWAの特別損失は2024年8月14日公表の36億円から、同年11月7日に24億円へ修正。
※9:IBM「2025年データ侵害のコストに関する調査」
※10:JNSA(日本ネットワークセキュリティ協会)
※11:前橋地方裁判所・東京地方裁判所の各判決
※2026年9月25日〜10月9日に各社から発表された公式情報(一次情報)に基づきます。原因が公式に未公表の案件について、特定の製品や脆弱性等を原因として推測するものではありません。

Pickup